itydSentinelOne
PARTNER SENTINELONE · SINGULARITY™ ENDPOINT
Protegé tu empresa. Descubrí cuánto cuesta.

Calculá en un minuto cuánto sale proteger las PCs, notebooks y servidores de tu empresa con SentinelOne. Nosotros lo instalamos y te damos soporte desde Buenos Aires.

Un antivirus tradicional espera conocer la amenaza. SentinelOne la reconoce por lo que hace.

Singularity Endpoint junta en un solo agente la protección (EPP), la detección y respuesta (EDR) y la remediación automática. En vez de comparar archivos contra una lista de virus conocidos, sus modelos de IA miran qué hace cada proceso mientras corre.

Funciona en PCs, notebooks, servidores y cargas de trabajo en la nube, con Windows, macOS o Linux, y sigue protegiendo aunque el equipo no tenga internet. Con un módulo aparte cubre también celulares y tablets.

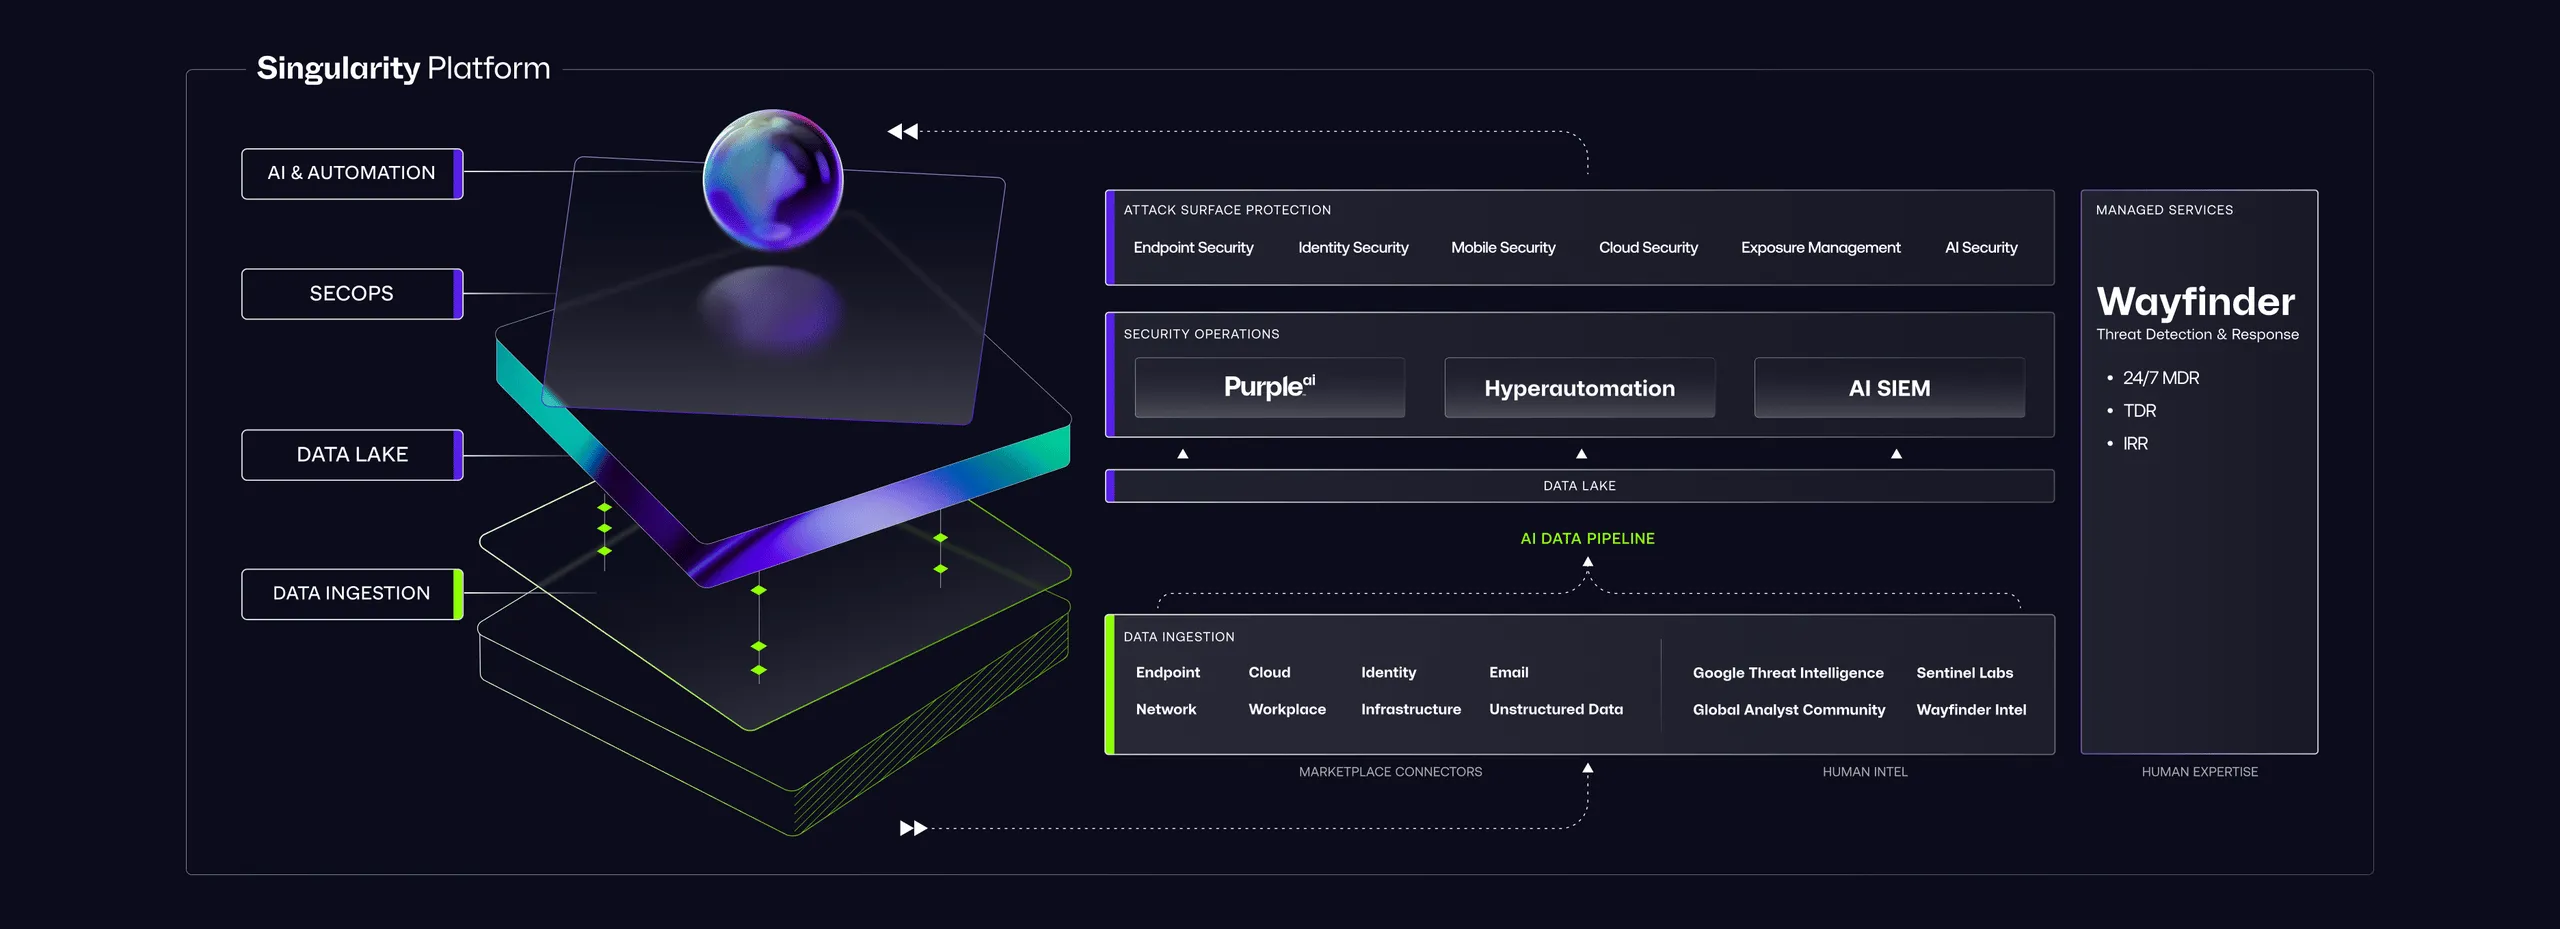
Diagrama de la plataforma Singularity
La plataforma Singularity: los datos de endpoints, identidad y nube alimentan un único data lake sobre el que trabajan la IA y la automatización.
CÓMO FUNCIONA · 6 CAPAS DE PROTECCIÓN
01 · Despliegue

Un solo agente en cada equipo

Se instala en PCs, notebooks, servidores y cargas de trabajo en la nube, con Windows, macOS o Linux. La IA corre dentro del propio dispositivo, así que protege incluso sin conexión.

02 · Prevención

IA estática: frena antes de ejecutarse

Cada archivo se analiza antes de abrirse. El modelo reconoce malware conocido y desconocido por su estructura, sin depender de firmas ni actualizaciones diarias. En la escena, las partículas rojas son amenazas que se neutralizan al cruzar el anillo verde.

03 · Detección

IA de comportamiento: descubre lo que se disfraza

Si algo logra ejecutarse, el agente observa qué hace. Ataques sin archivos, scripts, macros maliciosas o un proceso que empieza a cifrar documentos se detienen automáticamente, aunque se hagan pasar por herramientas legítimas.

04 · Storyline™

La historia completa del ataque

SentinelOne conecta cada proceso, archivo, conexión y usuario involucrado en una sola línea de tiempo. Tu equipo ve de dónde vino el ataque y hasta dónde llegó, sin cruzar logs a mano.

05 · Rollback

Volver atrás en un clic

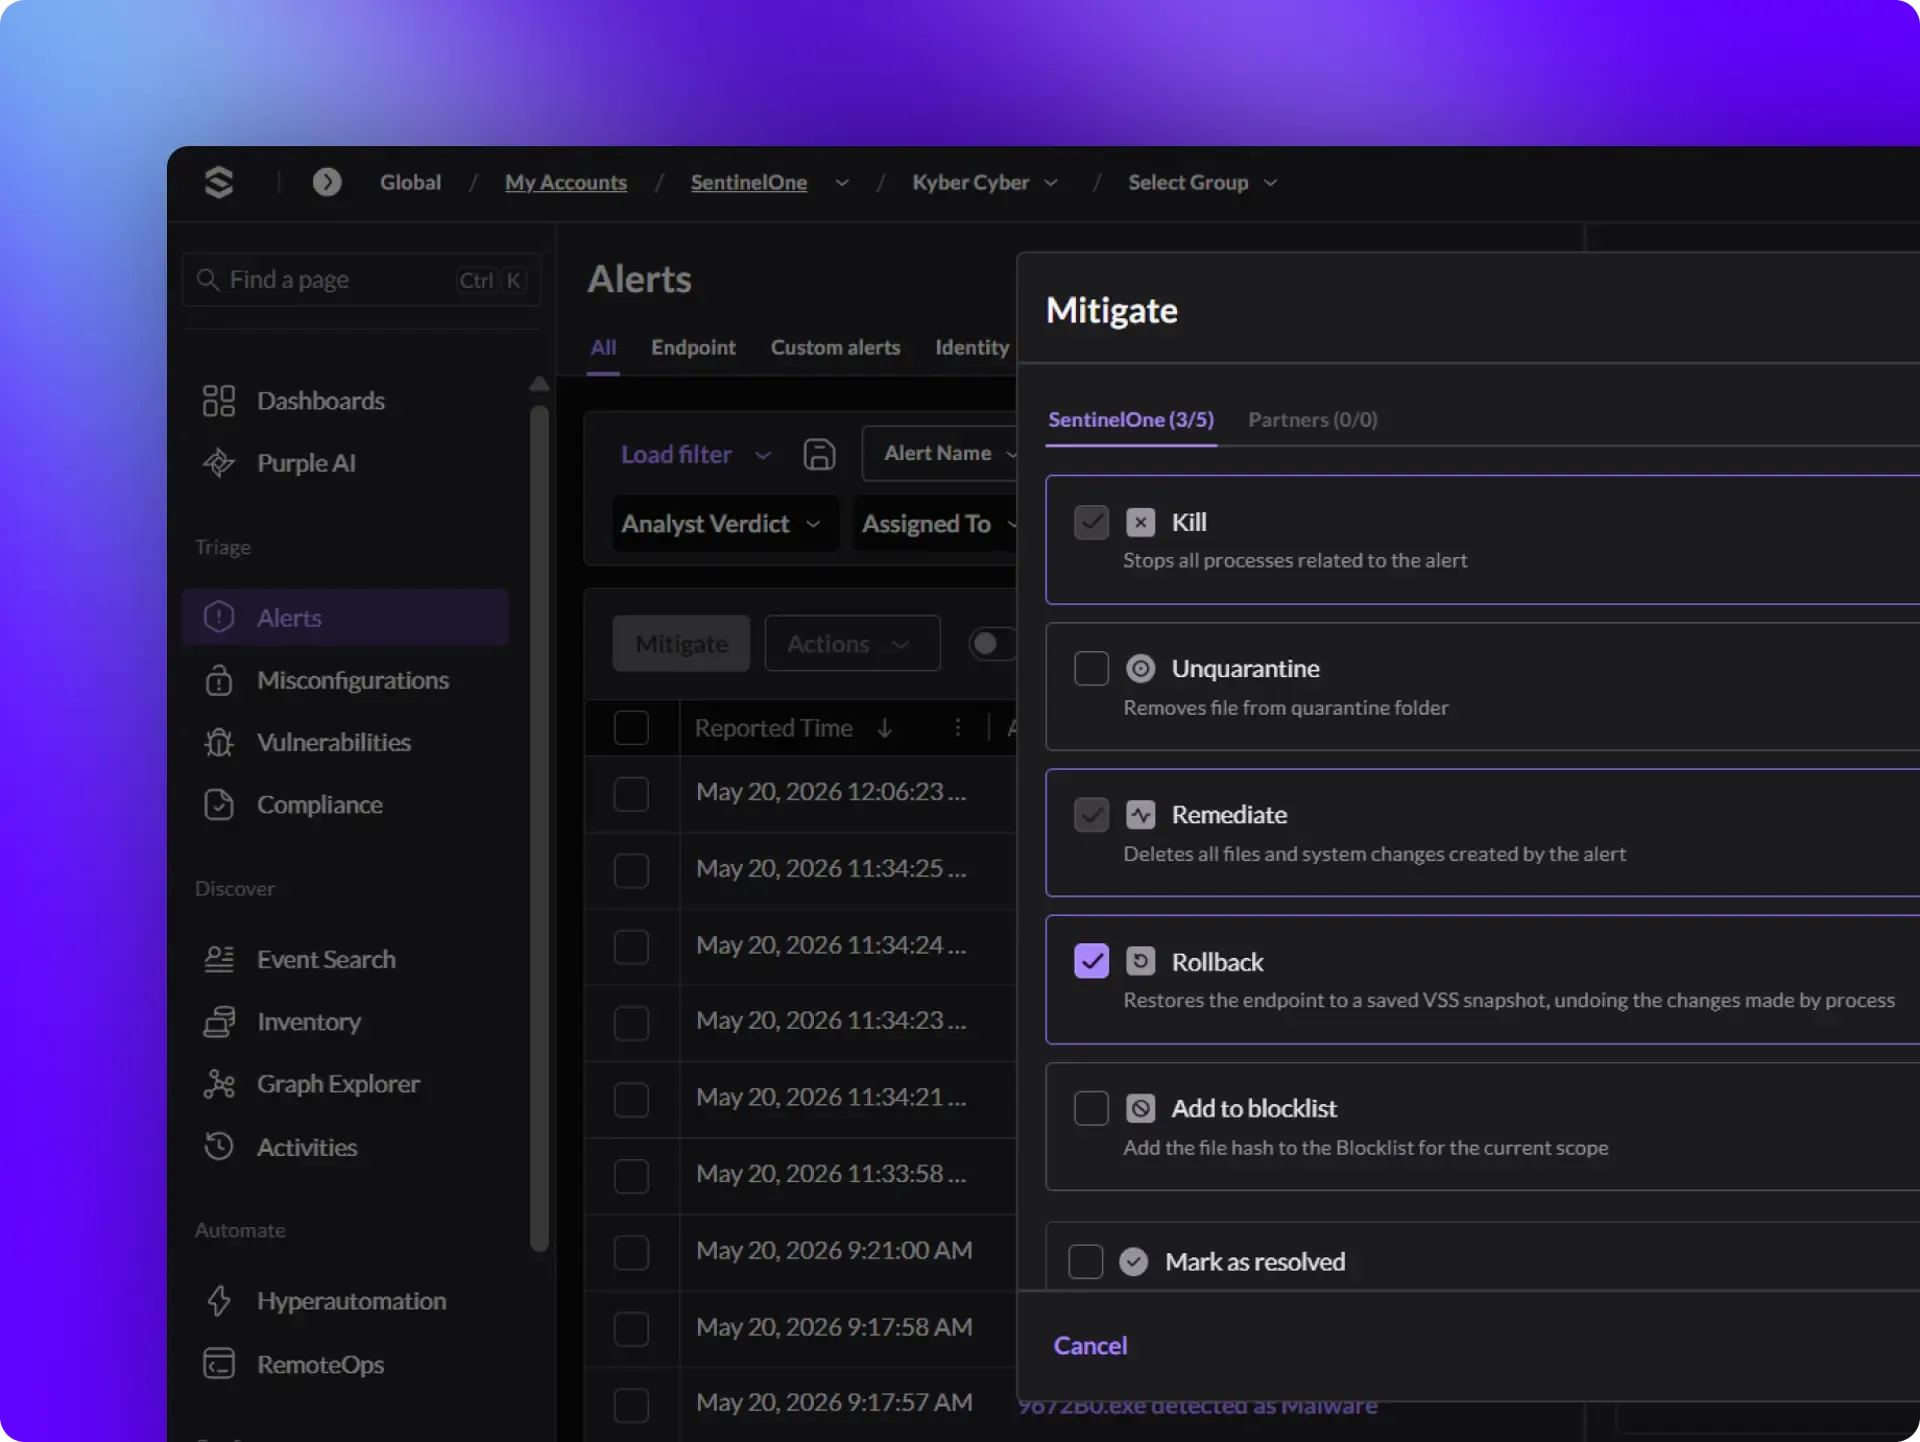
Si un ransomware llegó a cifrar archivos en una PC con Windows, el rollback los devuelve a como estaban antes del ataque, usando las instantáneas que guarda el propio agente. No hay que reinstalar nada ni negociar un rescate.

Panel Mitigate con la opción Rollback
06 · Purple AI™

Un analista con IA que habla tu idioma

Le preguntás a Purple AI en español qué pasó y te contesta con la evidencia y un resumen del incidente. Con el módulo agéntico, además revisa alertas por su cuenta y propone un veredicto. La decisión final la toma tu equipo. Viene desde el plan Complete.

PURPLE AI

Preguntá como le preguntarías a un colega.

No hace falta saber lenguajes de consulta. Purple AI traduce la pregunta, busca en los datos de endpoints, identidad y nube, y devuelve una respuesta con la evidencia detrás. Cada paso queda registrado y se puede auditar.

Probá una pregunta:
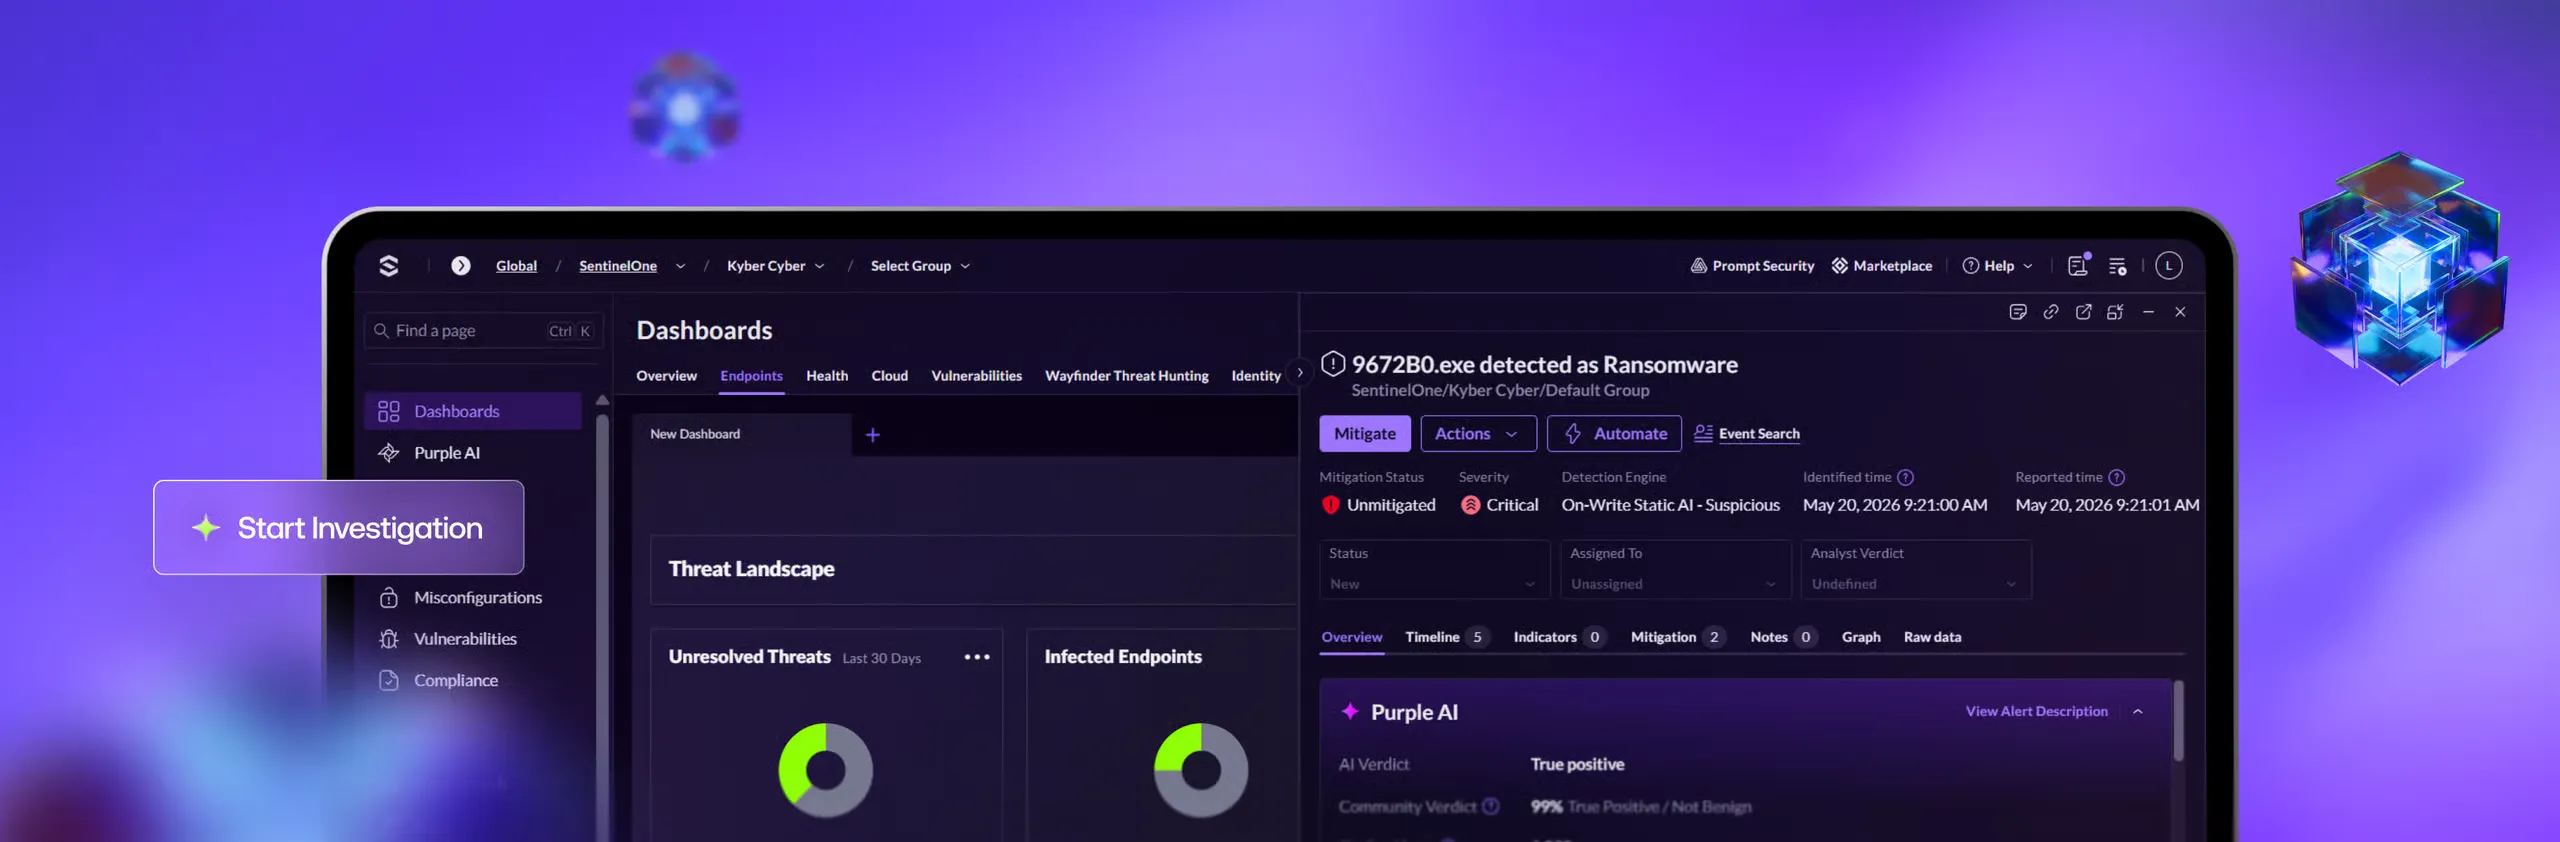
Purple AIEjemplo ilustrativo
¿Hubo actividad de ransomware esta semana?

LA CONSOLA

Todo tu parque de equipos, en una sola pantalla.

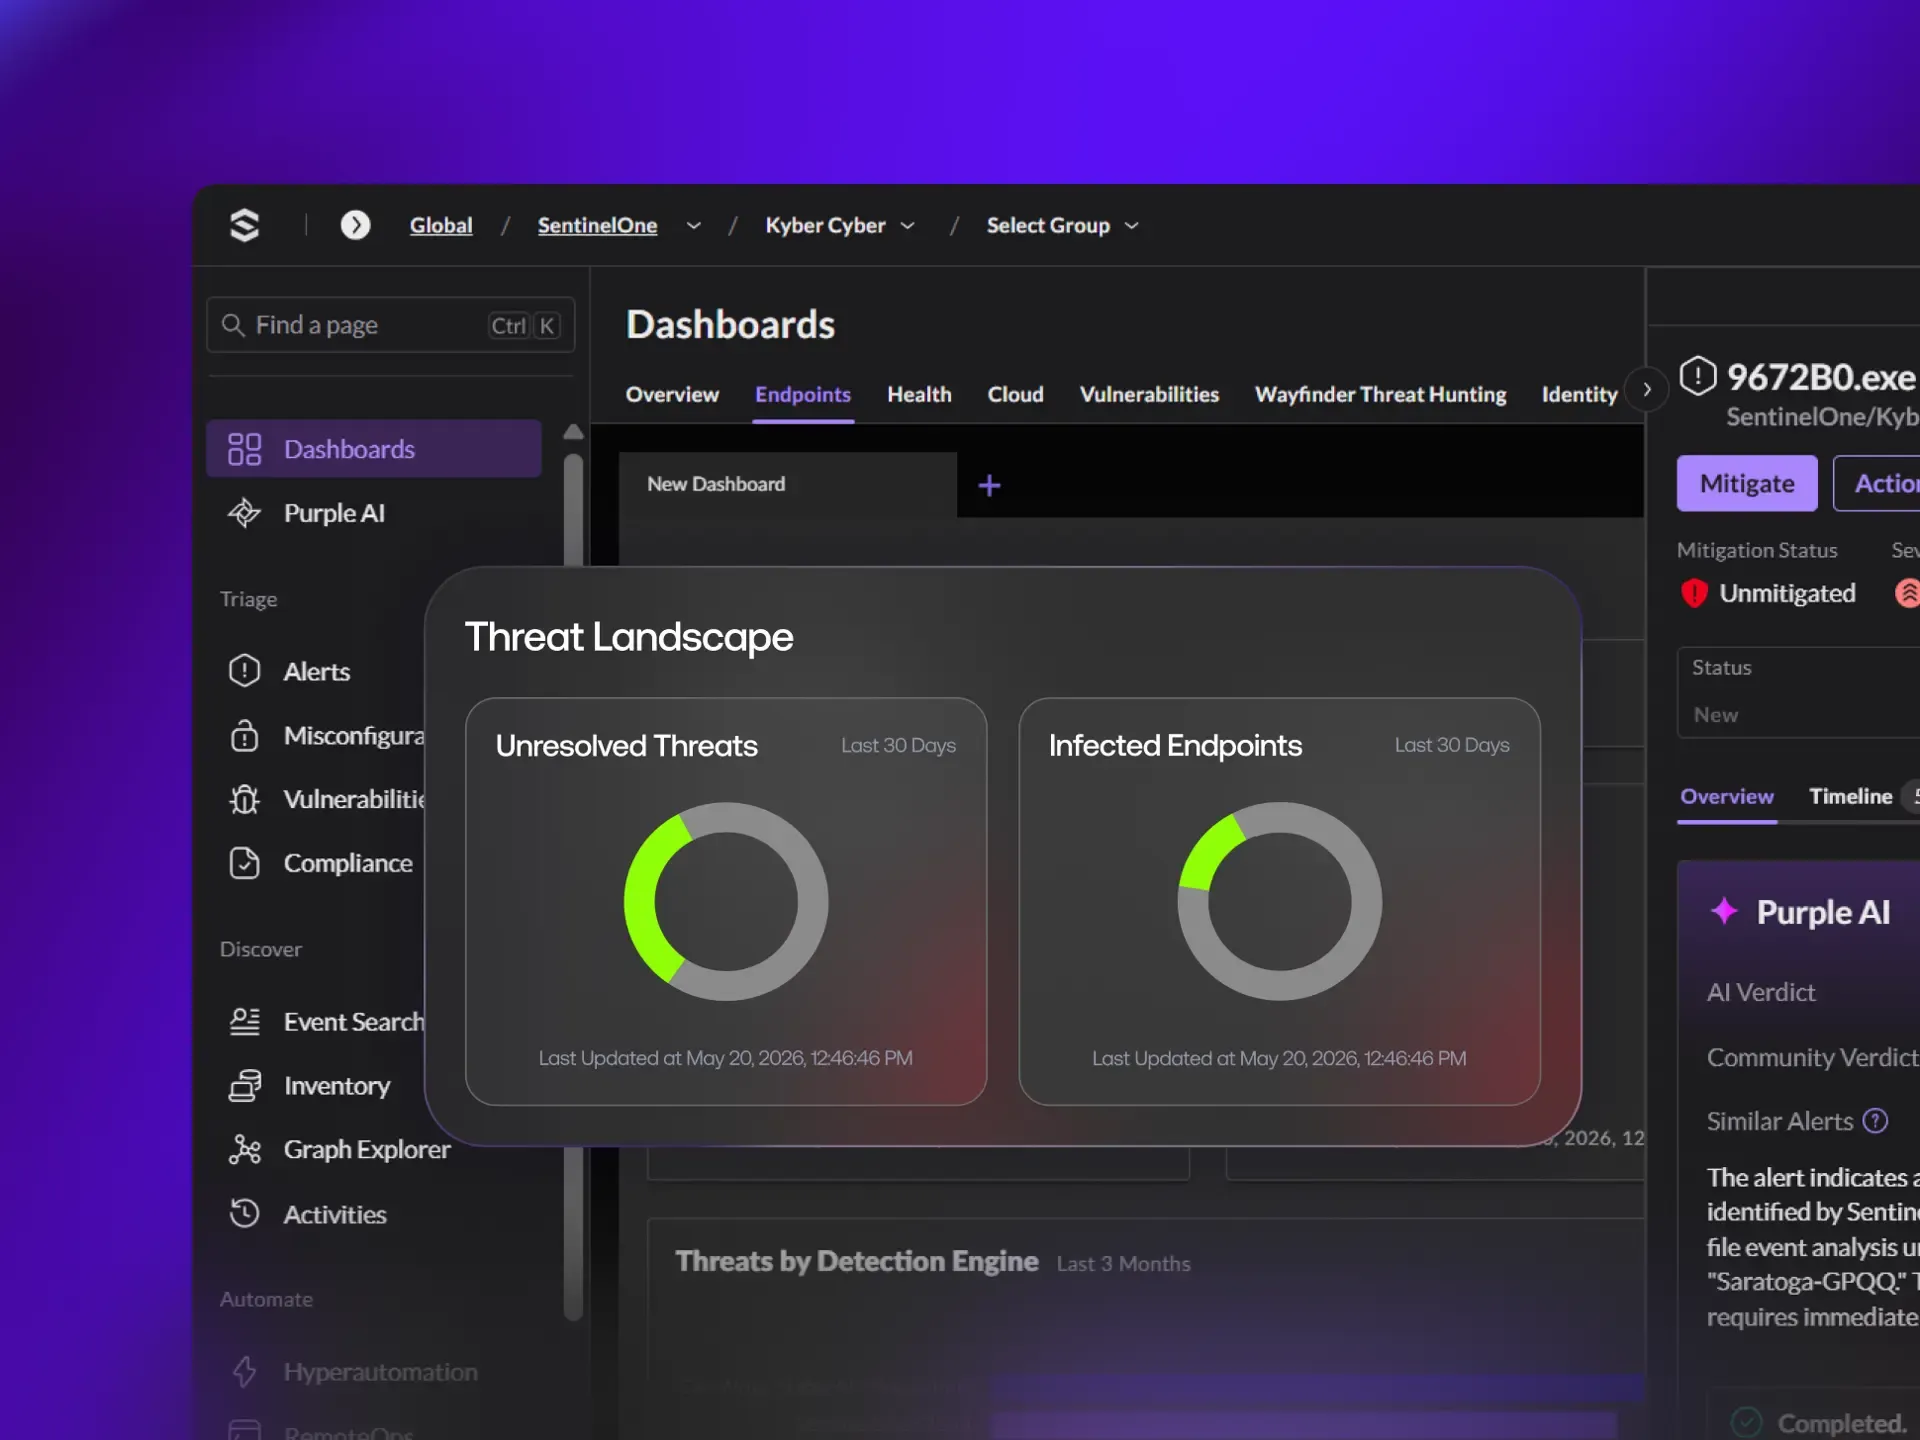
Alertas, estado de cada agente, vulnerabilidades e investigaciones de Purple AI en una única consola web.

Panel Threat Landscape
Amenazas sin resolver y equipos infectados, de un vistazo.
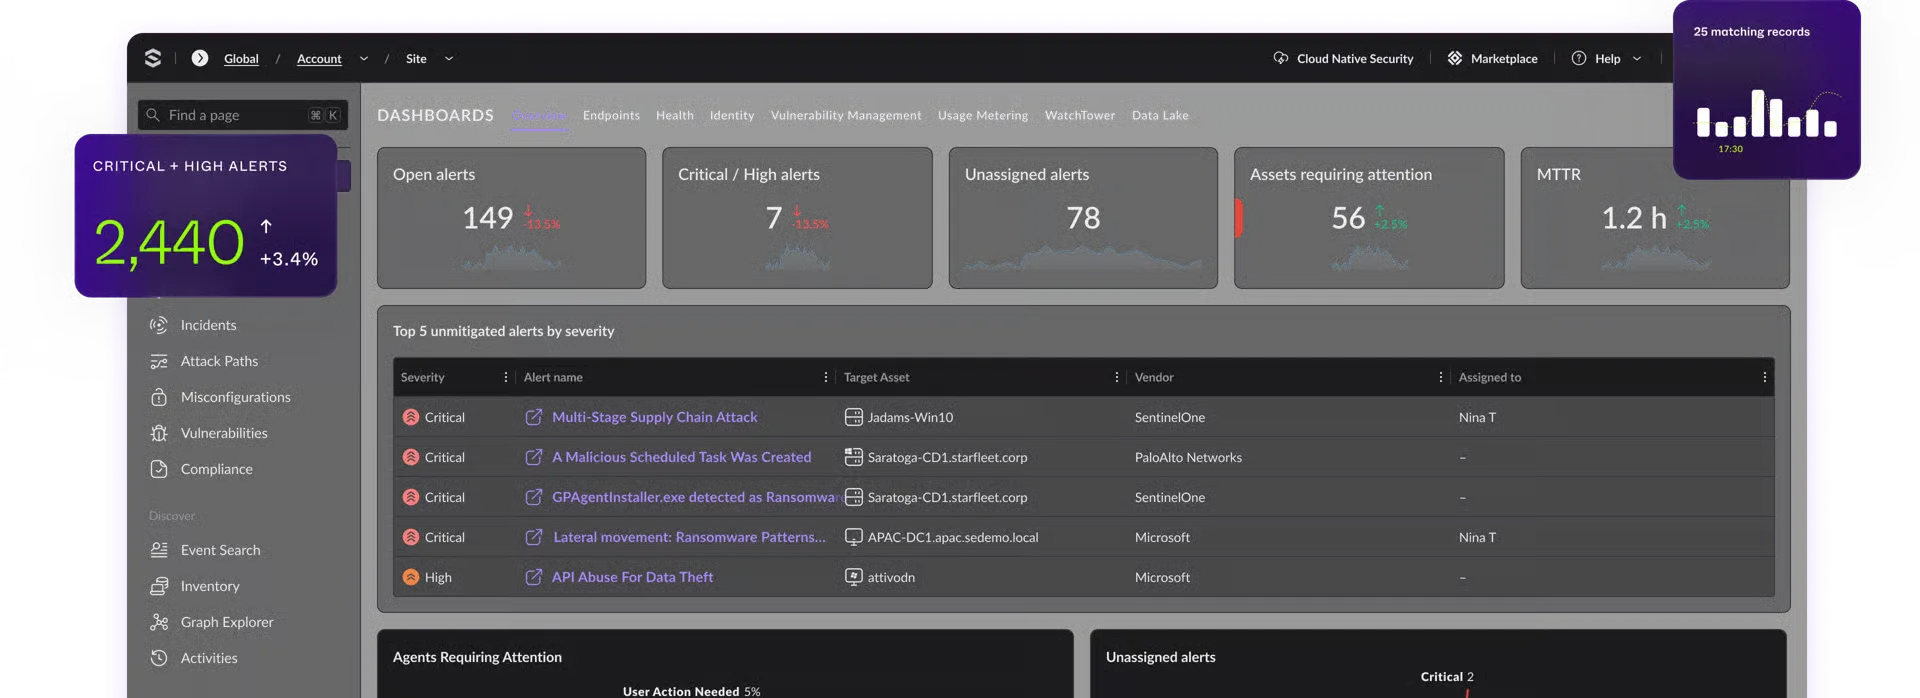
Dashboard de alertas críticas
Alertas ordenadas por gravedad, incluso las de otras herramientas de seguridad integradas.
PLANES SINGULARITY

Elegí el nivel de protección que necesita tu empresa.

Todos los planes traen la protección autónoma con IA. Lo que cambia es el EDR, el asistente Purple AI, cuántos días se guardan los datos, la protección de identidad y los servicios gestionados. Si no sabés cuál te conviene, lo vemos juntos.

FunciónControlEPP con control de dispositivos y firewallCompletePara equipos en crecimientoCommercialSeguridad avanzada e identidadEnterpriseEscala global y SOC con IA
Gestión
Control de acceso por roles✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Gestión multi-tenant✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Endpoint
Protección de endpoints (EPP) con IA estática y de comportamiento✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Remediación con un clic y rollback (Windows)✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Control de dispositivos USB y Bluetooth (Windows y macOS)✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Control de firewall con detección de ubicación✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Shell remoto✓ Incluido✓ Incluido✓ Incluido✓ Incluido
EDR: búsqueda de amenazas e historial de eventosNo incluido✓ Incluido✓ Incluido✓ Incluido
Detección y respuesta extendida (XDR)No incluido✓ Incluido✓ Incluido✓ Incluido
Nube
Protección de cargas en la nube (CWPP)✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Inteligencia artificial
Prevención, detección y respuesta autónomas✓ Incluido✓ Incluido✓ Incluido✓ Incluido
Asistente de seguridad con IANo incluido✓ Incluido✓ Incluido✓ Incluido
Analista SOC con IA agénticaNo incluidoOpcionalOpcional✓ Incluido
Datos
Retención de datos EDRNo incluido14 días90 días90 días
Identidad
Detección y respuesta de identidad (ITDR)No incluidoNo incluido✓ Incluido✓ Incluido
Servicios gestionados
Threat hunting gestionadoNo incluidoOpcional✓ Incluido✓ Incluido
Detección y respuesta gestionada (MDR)No incluidoNo incluidoOpcionalOpcional
Red y forense
Descubrimiento de dispositivos en la redNo incluidoNo incluidoNo incluido✓ Incluido
Recolección de datos forensesNo incluidoNo incluidoNo incluido✓ Incluido
Implementación
Onboarding y despliegue guiadoNo incluidoNo incluidoNo incluido✓ Incluido
CapacitaciónNo incluidoNo incluidoNo incluido✓ Incluido
Calcular mi precio →CotizarCotizarCotizar
ITYD · PARTNER SENTINELONE EN ARGENTINAPartner oficial de SentinelOne

La tecnología es de SentinelOne. La implementación la hacemos con vos.

Con más de diez años en infraestructura y seguridad IT, acompañamos cada etapa para que la plataforma quede funcionando y bien configurada.

01

Evaluación y prueba

Relevamos tu entorno y hacemos una prueba de concepto sobre tus propios equipos.

02

Despliegue y políticas

Instalamos el agente y configuramos políticas de detección, respuesta y rollback a tu medida.

03

Soporte local

Un equipo en Buenos Aires, en tu idioma y en tu horario, para lo que necesites después de la implementación.

¿Cuánto cuesta proteger tu empresa?

Poné cuántas PCs y servidores tenés y mirá el precio estimado en el momento. Sin registrarte.

PREGUNTAS FRECUENTES

Lo que más nos preguntan.

¿Convive con el antivirus que ya tengo?

Sí, durante la migración. Hacemos la prueba de concepto con SentinelOne en modo detección junto a tu antivirus actual, y recién cuando validás los resultados lo reemplazamos equipo por equipo, sin dejar ventanas sin protección.

¿Cuánto tarda el despliegue?

El agente se instala en minutos por equipo y se despliega de forma centralizada (GPO, Intune, scripts o el instalador manual). Un parque de hasta 200 equipos suele quedar protegido en pocos días, incluyendo la configuración de políticas.

Tengo contrato vigente con otro proveedor, ¿qué hago?

Lo contemplamos en la propuesta: podemos planificar el cambio para la fecha de vencimiento o armar una transición escalonada. Contanos cuándo vence y te armamos la mejor opción.

¿Cuánto cuesta SentinelOne en Argentina?

Depende del plan y de cuántos equipos tengas. El plan Control lo podés calcular al instante en nuestro cotizador; Complete, Commercial y Enterprise se cotizan según módulos y volumen. Como referencia, la lista pública de SentinelOne para Control es de US$ 79,99 por equipo por año (de 5 a 100 workstations), sin impuestos.

¿Qué diferencia hay entre los planes Control y Complete?

Control trae la protección con IA, remediación, rollback en Windows, control de USB y firewall, y shell remoto. Complete suma EDR (búsqueda de amenazas con 14 días de historial), XDR y el asistente Purple AI. Si tu equipo de IT necesita investigar incidentes, Complete es el que suele convenir.

¿SentinelOne sirve contra el ransomware?

Sí, es uno de sus puntos fuertes. Detecta el cifrado masivo de archivos por comportamiento, frena el proceso y, en equipos Windows, recupera los archivos afectados con rollback desde instantáneas que el propio agente protege. Igual recomendamos mantener un backup.

Probá SentinelOne en tu empresa.

Contanos cuántos equipos tenés y te armamos una demo.

info@ityd.com.ar+54 9 11 6964-8495Mariano Acha 2740, Buenos Aires

¿Preferís chatear?